Голем кибернапад врз супермаркетите во Франција предизвикал расипување на огромни количества храна и милионски финансиски загуби, откако хакери успеале далечински да ги променат температурите во фрижидерите и замрзнувачите, зголемувајќи ги до 50 Целзиусови степени.
Според британски „Индипендент“, нападот погодил повеќе од 150 супермаркети од големите трговски синџири „Интермарше“, „Е. Леклерк“ и „Кооператив У“, а штетата се проценува на милиони евра.
Наместо целосно да ги исклучат системите за ладење, хакерите успеале далечински да ги репрограмираат контролерите, активирајќи непрекинат циклус на одмрзнување. Како последица на тоа, температурата во разладните уреди достигнала дури 50 степени.
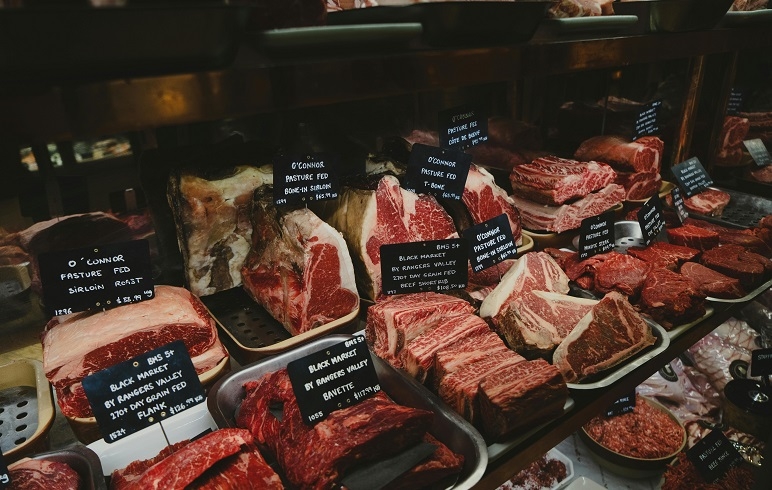
Кога вработените пристигнале на работа во понеделникот наутро, затекнале големи количества расипани прехранбени производи, меѓу кои свежо месо, млечни производи, овошје, зеленчук и замрзната храна.
Само два супермаркета во градот Агно, во источна Франција, еден од синџирот „Интермарше“ и друг од „Е. Леклерк“, пријавиле вкупна штета од околу 270.000 евра поради уништените залихи.
Доминик Шелшер, директор на „Кооператив У“, потврдил дека и нивните продавници биле погодени од нападот. Техничките екипи, во соработка со специјалисти за системи за ладење, работат на враќање на нормалното функционирање на опремата.
Според експертите за кибербезбедност, напаѓачите искористиле безбедносни слабости во софтверот за далечинско управување со разладните системи на данската компанија „Данфос“.
Од компанијата потврдиле дека се запознаени со инцидентите во Франција и посочиле дека погодените уреди користеле застарена верзија на софтверот. Оттаму нагласиле дека подолго време ги советуваат клиентите редовно да ги ажурираат системите.
Француската полиција и Националната агенција за кибербезбедност ANSSI започнале истрага за да го утврдат потеклото на нападот.
Во меѓувреме, холандскиот трговски оператор „Ахолд Делез“, кој управува со синџирот Albert Heijn и има значително присуство во САД, пријавил посебен безбедносен инцидент во својата мрежа. Компанијата привремено исклучила дел од системите, а купувачите биле известени дека доставата на намирници не е достапна.
Засега не е утврдено дали постои поврзаност меѓу инцидентот во Холандија и нападот врз француските супермаркети.
Случајот отвора сериозни прашања за безбедноста на дигитално поврзаните системи во трговијата, особено кога кибернападите можат директно да влијаат врз складирањето храна и снабдувањето на населението.